Academia de ciberseguridad para empresas

Enseñamos a tu equipo a no caer en el phishing.

Reducimos el riesgo humano de tu empresa con simulaciones reales, formación breve y certificados válidos para tu auditoría. Todo en una sola plataforma: la gestionas tú o la gestionamos nosotros.

legilearn.com
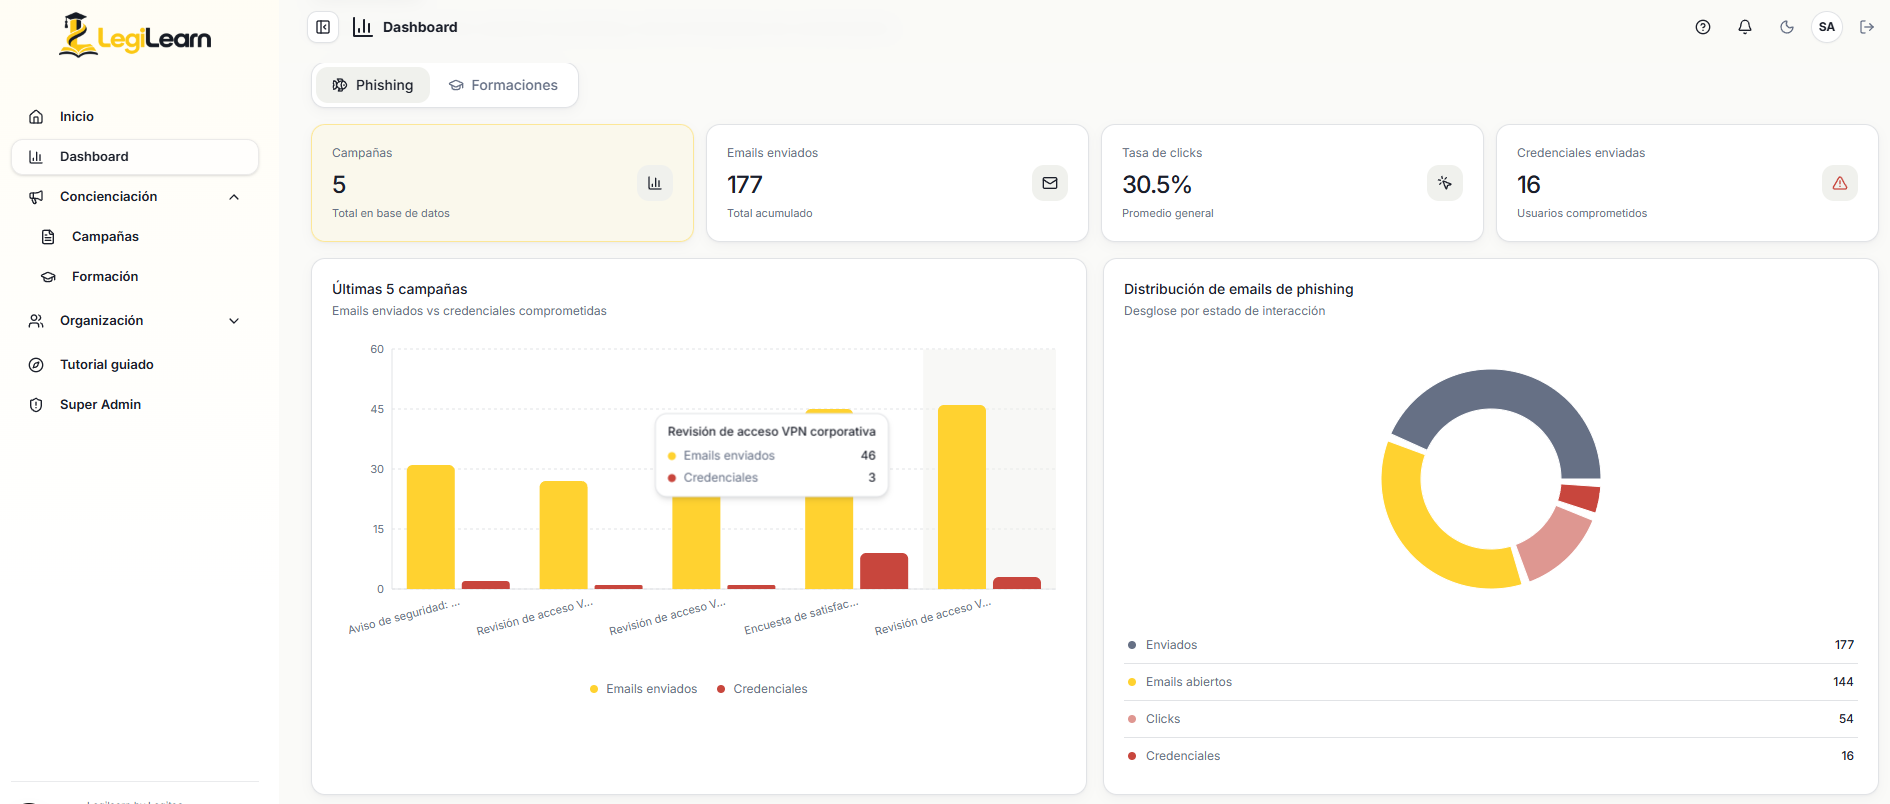
Panel de LegiLearn: menú de campañas, formación y organización junto al tutorial de inicio.
EMPLEADOS QUE PICAN 27% 7% en 6 meses

PHISHING ACTIVO

Legitec Ciberseguridad S.L.

68%

843 / 1.240 envíos

Empresas que han confiado en nosotros

  • Prinex
  • Anekke
  • Calconut
  • Konery
  • Vócali
  • AMAT
  • Hospital Mesa del Castillo
  • NaviLens
  • STEL Order

Cómo trabajamos

Simular, formar y medir. Sin salir de la misma plataforma.

El 82% de las brechas de seguridad tiene un componente humano, según Verizon. No se corrige con una charla suelta: se corrige con un ciclo que se repite y deja rastro.

  1. 01 · SIMULAMOS

    El ataque llega antes que el de verdad

    Campañas de phishing por correo, SMS y QR. Plantillas listas o correos escritos a mano imitando a vuestro RRHH, vuestro CEO o vuestros proveedores, con clones de vuestros propios logins.

    • +30 plantillas
    • Clones a medida
    Cómo son las simulaciones
  2. 02 · FORMAMOS

    Cada clic se convierte en una lección

    Píldoras en vídeo de pocos minutos con su test al final, charlas en directo para resolver dudas y módulos producidos a medida de vuestro sector.

    • Píldoras con test
    • Charlas en directo
    Cómo es la formación
  3. 03 · MEDIMOS

    Y queda por escrito para la auditoría

    Quién picó, quién completó la formación y quién tiene su certificado, empleado por empleado. Lo gestionas tú desde el panel o lo gestionamos nosotros.

    • Informes en PDF
    • Gestión delegada
    Qué recibe el auditor

Y otra vuelta al ciclo

Campañas periódicas, contenido nuevo y certificados que se renuevan cada año. La concienciación no caduca en la memoria de tu equipo.

Practica

Más de 30 formas de ponerlos a prueba.

Estos son los ataques que lanzamos, todos controlados y sin daños reales. Eliges uno del catálogo y sale en cinco minutos, o lo escribimos a medida de vuestra empresa.

  • Phishing bancario

    Aviso de la entidad, verificación de cuenta y datos de tarjeta.

  • Adjunto con macros

    Facturas, nóminas y albaranes en Excel o PDF que nadie ha pedido.

  • SMS al móvil

    Paquetes retenidos, avisos de acceso y enlaces cortos al teléfono de empresa.

  • QR malicioso

    Códigos pegados en la oficina o impresos en una circular interna.

  • Reinicio de contraseña

    «Tu contraseña caduca hoy»: el clásico que sigue funcionando.

  • Vuestro login clonado

    VPN, intranet, nóminas o SharePoint, con un dominio parecido que compramos.

EJEMPLO REAL · CAMPAÑA DE ABRIL Hoy · 14:32

Factura de tu nómina de abril

Laura Méndez · Recursos Humanos rrhh@legiiearn.com para mí

Hola, Nerea:

Adjunto la factura del ajuste salarial de este mes. Revísala y confirma tus datos bancarios antes del viernes o el pago quedará bloqueado hasta el mes que viene.

Gracias por adelantado.

Laura Méndez Departamento de Recursos Humanos
1 ARCHIVO ADJUNTO
Factura_Nomina_Abril_2026.xlsx Hoja de cálculo · 21 KB

Este correo no salió de una plantilla: lo escribimos imitando a vuestro departamento de RRHH, con su tono y su firma.

SERVICIO PREMIUM · INCLUIDO

Si ninguna encaja, la escribimos a mano.

Replicamos el estilo de vuestro RRHH, vuestro CEO, IT o los proveedores reales con los que trabajáis. El atacante no envía un genérico: envía lo que vuestros empleados ven cada día.

  • Tono corporativo
  • Firma del CEO
  • Logo en el header
  • Jerga interna

Ver los más de 30 ataques

Aprende

Un catálogo de píldoras de cuatro minutos.

Vídeos cortos que caben entre dos reuniones, cada uno con su test. El empleado entra, ve el suyo y sigue con su trabajo; tú ves quién lo ha terminado.

Cada píldora acaba con su test

Dos o tres preguntas al final del vídeo que confirman que el contenido se ha entendido, no solo que se ha reproducido. Quien falla, repite.

  • Subtítulos
  • Móvil y escritorio
  • Recordatorios automáticos
TU ITINERARIO · 5 PÍLDORAS 2 / 5 completadas
  • Contraseñas y doble factor

    5 min · test superado

    HECHA
  • Datos personales en tu día a día

    6 min · test superado

    HECHA
  • Cómo reconocer un correo de phishing

    4 min · te has quedado en el minuto 1:18

    EN CURSO
  • Wi-Fi pública y teletrabajo

    4 min

  • Qué hacer si has picado

    3 min

El catálogo completo entra en los planes Píldoras y Completo, y producimos píldoras nuevas a medida de vuestro sector.

  • Charlas en directo

    Para resolver lo que no quedó claro.

  • Progreso por empleado

    En tiempo real desde el panel.

  • Contenido que se renueva

    Píldoras nuevas cada año.

Ver el catálogo de píldoras

Certifica

Acreditaciones que valen dentro y fuera de tu empresa.

Cada empleado que completa la formación recibe su certificado a su nombre. Para tu equipo es un reconocimiento; para ti, una evidencia lista para cualquier auditoría.

LegiLearn CERT · CYB-101

CERTIFICADO DE APROVECHAMIENTO

Nerea García Ruiz

ha completado con éxito la formación

Concienciación en Ciberseguridad

EMITIDO 18 abril 2026 PUNTUACIÓN 94 / 100 VÁLIDO HASTA 18 abril 2027
  • Evidencia para tus auditorías

    Demuestra ante ENS, NIS2 o ISO 27001 que tu equipo ha recibido la formación obligatoria.

  • Uno por empleado

    Con el curso, la fecha y la nota del test: la prueba individual de que cada persona se ha formado.

  • Se renueva cada año

    Caduca al año y se renueva con los contenidos actualizados, para que la formación nunca quede desfasada.

Cómo sirve en una auditoría

Cumplimiento

Seis normativas te obligan a formar. Las seis, cubiertas.

Cada una lo llama de una manera —concienciación, formación, programa de sensibilización— pero todas piden lo mismo: que demuestres que tu plantilla está formada. Esto es lo que cubre LegiLearn de cada una.

  • ENS: qué exige y cómo cumplirlo
    España · Sector público

    Esquema Nacional de Seguridad. Obliga a un plan de concienciación continuo para todo el personal con acceso a sistemas.

    LO QUE ENTREGASRegistro de formación por empleado
  • NIS2: qué exige y cómo cumplirla
    UE · Sector esencial

    Directiva europea de ciberseguridad. Exige formación periódica, y responsabiliza personalmente a la dirección de que ocurra.

    LO QUE ENTREGASInforme periódico con fechas
  • Gestión de la seguridad de la información. El control 6.3 pide concienciación y formación con evidencia auditable.

    LO QUE ENTREGASEvidencias firmadas y con fecha
  • RGPD: qué exige y cómo cumplirlo
    UE · Datos personales

    Protección de datos. Pide formar a quien trata datos personales y poder demostrarlo ante la agencia.

    LO QUE ENTREGASCertificados individuales
  • DORA: qué exige y cómo cumplirlo
    UE · Sector financiero

    Resiliencia operativa digital. Incluye la concienciación en seguridad como parte del marco de gestión de riesgos TIC.

    LO QUE ENTREGASResultados de las simulaciones
  • PCI DSS: qué exige y cómo cumplirlo
    Global · Medios de pago

    Seguridad en medios de pago. Obliga a un programa de concienciación anual para todo el personal implicado.

    LO QUE ENTREGASPrograma anual documentado

También en Latinoamérica

  • MX · LFPDPPP
  • BR · LGPD
  • CO · Ley 1581
  • AR · Ley 25.326
  • CL · Ley 21.719
  • PE · Ley 29733

Todo sale en un PDF firmado

Con marca de tiempo y trazabilidad por empleado y equipo. Dos clics el día que llame el auditor.

Ver todas las normativas

Planes

Un plan para cada necesidad.

Tres formas de contratarlo: solo formación, solo simulaciones de phishing o todo junto. Todos los planes se facturan anualmente y por usuario. Si solo necesitas una parte, preparamos un presupuesto a medida.

Píldoras

20 €

/ usuario / año

Solo formación

  • Portal de administración y métricas
  • Píldoras formativas (5–10 min) con test
  • Portal del empleado personalizado
  • Informe y presentación a dirección
  • Evidencia para auditorías
  • Charla formativa de una hora
Empezar ahora con el plan Píldoras

Phishing

25 €

/ usuario / año

Solo simulaciones

  • Portal de administración y métricas
  • Simulaciones de phishing durante el año
  • Dificultad creciente y escenarios a medida
  • Informe y presentación a dirección
  • Evidencia para auditorías
  • Charla formativa de una hora
Empezar ahora con el plan Phishing

Comparar planes

¿Necesitas algo diferente? Lo adaptamos.

Contrata solo campañas de phishing, solo formación, o monta un paquete a medida. También creamos módulos de formación específicos para tu sector, protocolos o amenazas concretas. Tú nos cuentas y nosotros producimos.

Hablar con ventas

Historias reales

Empresas que dejaron de temer un lunes por la mañana.

Responsables de IT, RRHH y cumplimiento que ya han pasado por el programa completo y por su primera auditoría con él.

  • Pasamos de un 24% de clic en phishing a un 3% en cuatro meses. Y sin quejas: el contenido es breve y directo.
    Alejandro CanoDirector · Legitec
  • La plataforma es tan intuitiva que nuestro equipo de RRHH la gestiona sin depender de IT. Vale cada euro.
    Víctor González LópezResponsable de Operaciones · NaviLens
  • Nos ayudó a superar la auditoría ENS en tiempo récord. Los informes son exactamente lo que pedía el auditor.
    Vicente SeiquerResponsable de IT · Tranvía de Murcia
  • Los recordatorios automáticos han sido un cambio total. El ratio de finalización subió del 40% al 91% en un trimestre.
    José Antonio ParedesDirección · Cementos La Cruz
  • Produjeron módulos a medida para nuestro equipo. Los empleados los sienten propios, no como formación corporativa genérica.
    Marta JiménezResponsable · Fundación Aspacia
  • Tranquilidad absoluta para pasar la ISO 27001. Toda la trazabilidad que pedía el auditor la tuvimos en PDF con dos clics.
    Carlos MalatestaCompliance Officer · Monbus

Preguntas frecuentes

Lo que nos preguntáis antes de empezar.

Las tres dudas que más nos plantean antes de empezar. Estas, con más detalle, y el resto están en la página de preguntas frecuentes.

  • ¿Cuánto cuesta el programa?

    Desde 20 € por usuario y año. Hay tres planes con facturación anual: Píldoras (20 €), Phishing (25 €) y Completo (30 €), y presupuesto a medida si solo necesitas una parte.

  • ¿Sirve para cumplir con ENS, NIS2 o ISO 27001?

    Sí. Cubrimos las seis normativas que obligan a formar a la plantilla —ENS, NIS2, ISO 27001, RGPD, DORA y PCI DSS— y entregamos la evidencia que pide el auditor en un PDF firmado.

  • ¿Cuánto se tarda en empezar?

    El alta está lista en 48 horas, y una campaña del catálogo se lanza en cinco minutos.

Leer más

Primera campaña de phishing GRATIS

Prueba LegiLearn en tu empresa.

Te preparamos una demo guiada y lanzamos una campaña de phishing a tu equipo, sin coste ni compromiso. Descubre en una semana dónde están tus puntos ciegos.

  • Demo personalizada de 20 min
  • Campaña de phishing con resultados reales
  • Informe de vulnerabilidad detallado
  • Sin tarjeta. Sin permanencia.

¿Prefieres tener una videollamada con nosotros? Agenda una videollamada con nosotros · te responde en menos de 24 h laborables

Solicita tu demo

Rellena el formulario y prepararemos tu prueba gratuita.

O agenda una videollamada

¡Gracias!

Hemos recibido tu petición. Te escribimos en las próximas 24 h laborables para coordinar tu demo y tu campaña gratuita.